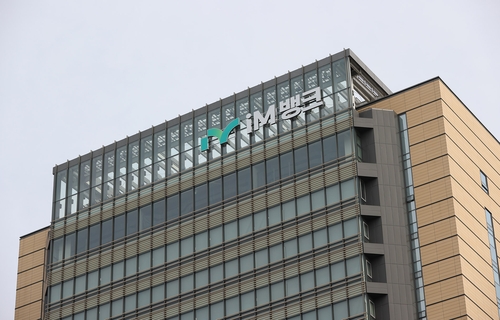
 iM뱅크[iM뱅크 제공. 재판매 및 DB 금지][iM뱅크 제공. 재판매 및 DB 금지]
올해 들어 아이엠뱅크(iM뱅크)와 바로저축은행이 악성코드 감염 피해를 입은 것이 확인됐습니다.
이들을 포함해 2024년 초부터 지난 8월말까지 금감원에 접수된 전자금융 침해사고는 14건에 달했습니다.
오늘(4일) 국회 정무위원회 소속 국민의힘 박준태 의원실이 금융감독원에서 제출받은 자료에 따르면 아이엠뱅크는 지난 8월 28일 악성코드 감염으로 취약점 이용 이상거래탐지시스템(FDS) 시스템 공격을 받았습니다.
바로저축은행은 4월 12일 악성코드 감염으로 임직원 정보가 유출되는 사고를 겪었습니다.
다만 두 사건 모두 서비스 중단이나 고객 정보 유출 등은 보고되지 않았습니다.
2024년 1월부터 지난 8월 31일까지 은행, 보험, 여신전문금융, 증권, 저축은행, 상호금융 등 금융권에서 발생해 금감원에 접수된 전자금융 침해사고는 14건으로 집계됐습니다.
은행 6건, 증권사 1건, 보험 4건, 여신전문금융 2건, 저축은행 1건 등입니다.
SC은행이 2024년 1월 16일과 이듬해 5월 16일, 아이엠뱅크가 2024년 11월 24일 보안 취약점 해킹 피해를 겪었습니다.
우리은행은 2024년 2월 22일 서비스 거부 공격을 당해 국외 점포 인터넷뱅킹 접속이 지연됐고, 같은 해 10월11일 국민은행이 같은 수법으로 뱅킹 로그인 서비스가 지연됐습니다.
증권업권에서는 노무라금융투자가 작년 5월 16일 악성코드 감염으로 일부 직원이 시스템 접속을 못하는 불편을 겪었습니다.
보험업에선 KB라이프생명보험(작년 5월 16일)과 미쓰이스미토모해상(2024년 12월 30일)이 보안 취약점 해킹을 당했고, 악사손해보험은 작년 8월 3일 서비스거부공격으로 홈페이지 접속·조회가 불가했습니다.
서울보증보험은 지난해 7월14일 악성코드 감염으로 랜섬웨어로 서버가 감염돼 64시간 31분간 서비스가 중단됐으며, 소비자 피해 배상금액으로 1,191만원을 배상했습니다.
여신업계에선 롯데카드가 작년 8월12일 악성코드에 감염돼 297만명의 고객 신용정보가 유출되는 피해를 봤고, 하나카드는 작년 6월17일 서비스 거부공격으로 하나머니 서비스 접속이 지연됐습니다.
금융당국은 주기적으로 금융권에 보안 강화를 독려하고 있지만, 인공지능(AI) 활용으로 해킹 공격 방식이 진화하면서 더 많은 금융사가 위험에 노출될 가능성이 크다는 우려가 나옵니다.
박준태 의원은 "금융당국이 보안 강화 당부만 되풀이할 것이 아니라 침해사고의 원인과 금융권 보안체계의 허점을 전면적으로 점검해야 한다"며 "특히 AI를 활용한 자동화 해킹 등 공격 수법이 빠르게 진화하는 만큼, 사후 수습이 아닌 선제적 대응체계를 구축해야 한다"고 강조했습니다.
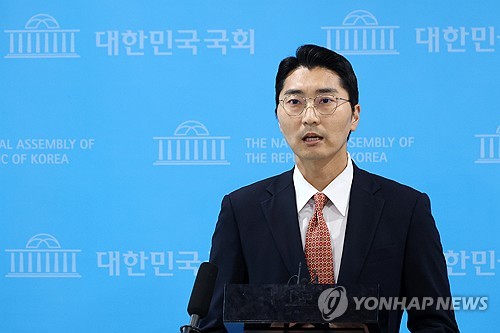 국민의힘 박준태 의원[연합뉴스 자료사진][연합뉴스 자료사진]
연합뉴스TV 기사문의 및 제보 : 카톡/라인 jebo23
김동욱(DK1@yna.co.kr)
당신이 담은 순간이 뉴스입니다!
- 카카오톡 앱에서 'jebo23' 친구 추가
- 라인 앱에서 'jebo23' 친구 추가
- jebo23@yna.co.kr
ⓒ연합뉴스TV, 무단 전재-재배포, AI 학습 및 활용 금지
-
좋아요
0 -
응원해요
0 -
후속 원해요
0
ADVERTISEMENT